Шифрование криптокошельков: ключевой фактор кибербезопасности
Владельцы криптовалюты неизменно работают с криптокошельками. Это своеобразный инструмент, дающий доступ к проверке баланса, позволяющий отправлять и принимать монеты. Чтобы люди могли спокойно им пользоваться, криптокошелек должен быть надежно защищен. Мы расскажем, как в этом вопросе помогает шифрование.
Зачем криптокошелькам нужно шифрование
Это основной способ защитить приватные ключи и личные данные от несанкционированного доступа. Без его использования мошенники могли бы легко похитить средства и информацию.
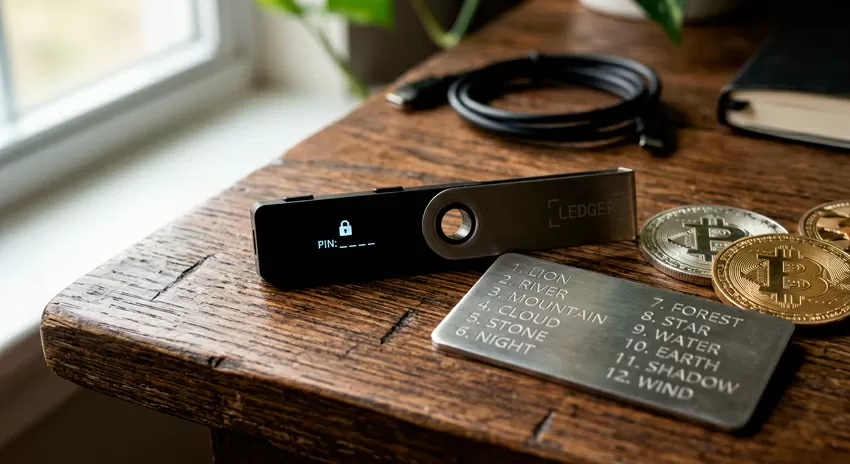
Конкретный перечень причин:
- Необходимость защитить seed-фразу и private key. Фраза нужна для восстановления доступа к хранилищу, а личный ключ позволяет распоряжаться монетами. Поскольку информация зашифрована, при похищении телефона или компьютера крипта будет защищена до использования пароля.
- Обеспечение безопасной передачи данных. Поскольку взаимодействие с криптой происходит через интернет, важно избежать перехвата данных в момент их передачи.
- Защита локального хранилища (история транзакций, настройки, адреса контактов) от слежки и фишинга.
Какие данные защищает шифрование
- Private key. Выглядит, как код из цифр и букв. Владелец ключа может передавать монеты.
- Сид-фраза. Состоит из 12 или 24 слов. Шифруется на основании пароля или пин-кода.
- Wallet файлы. К примеру, wallet.dat в Bitcoin Core. Здесь хранится информация о ключах и настройках.
- Публичные ключи и адреса.
- Метаданные и данные сессии.
Шифрование в разных типах криптокошельков
Устройство криптовалютного кошелька предусматривает два уровня шифрования:
- Data-at-Rest – защита при хранении.
- Data-in-Transit – безопасность при транзакциях.
Если же говорить о разных типах кошельков, то их главное отличие в алгоритме который изолирует информацию и в том, где именно хранятся приватные пароли.
Кастодиальные. Private key хранятся у биржи или веб-сервиса, но не в чистом виде. Для них создается хэш с помощью алгоритмов bcrypt, scrypt или Argon2. Для их зашифровки используется алгоритм AES-256 и применяются аппаратные модули безопасности. Для обеспечения безопасности при транзакциях используется протокол TLS 1.3 (HTTPS).
Некастодиальные (десктопные и мобильные). Private key хранится на устройстве пользователя, зашифрованный алгоритмами AES-256-GCM или AES-256-CBC. пин-код и пароль превращаются в криптоключ за счет функций PBKDF2 или scrypt, которые замедляют процесс проверки и делают невозможным брутфорс. На смартфонах также предусматривается биометрия.
Аппаратные. Это холодные устройства с максимальным уровнем защиты, поскольку Private key всегда остается в микросхеме. Внутренние транзакции защищены алгоритмом ECDSA или Ed25519. Чип также отвечает за проверку Пин–кода.
Бумажные. Ключи распечатываются на физическом листе бумаги. Выглядят, как текст или QR-код. Используется стандарт защиты BIP38. С его помощью Private key шифруется паролем перед печатью. То есть, похитителю недостаточно просто овладеть бумажкой. Он также должен расшифровать ее с помощью пароля.
Топ кошельков для крипты на https://crypto.ru/koshelki-kriptovalyut/ – удобный способ узнать о надежных хранилищах и изучить о них информацию. В одной подборке можно оценить и сравнить разные конкретные устройства, ознакомиться с отзывами.
Андрей Бакс
30/09.2026