VPN маршрутизатор Level One FBR-1411TX с DMZ портом
Введение
Сегодня мы рассмотрим 4-портовый VPN роутер для малых офисов от компании Level One. Этот маршрутизатор может стать незаменимым сетевым устройством для компаний, которым надо дать защищённый доступ для клиентов к своим сетевым ресурсам, но в то же время обеспечить свободный доступ всех желающих к выделенному серверу. Допустим, имеется компания, торгующая через интернет, и ей необходимо дать доступ к своей базе данных партнёрам в других городах, используя надёжное VPN-соединение. В то же время, собственный web-сервер должен быть доступен любому желающему, но защищён от атак хакеров. Роутер Level One FBR-1411TX способен выделять более 40 VPN-тоннелей, он имеет встроенный брэндмауэр, DHCP-сервер и один порт DMZ для так называемой "демилитаризованной зоны". Рассмотрим возможности маршрутизатора более подробно.
Характеристики LevelOne FBR-1411TX
-
Стандарт IEEE802.3, IEEE802.3u, IEEE802.3x
-
Порты
-
4 RJ45 порта 10/100Mbps (Auto-MDI/MDIX)
-
1 RJ45 порт WAN 10/100Mbps (Auto-MDI/MDIX)
-
1 RJ45 порт DMZ 10/100Mbps (Auto-MDI/MDIX)
-
Поддержка до 10 глобальных IP адресов для зоны DMZ
-
-
-
Аппаратная часть
-
RISC-процессор Brecis BPS 2100
-
4 Мб флэш-памяти
-
32 Мб DRAM
-
-
Основные протоколы
-
IP протокол: TCP/IP v4
-
DHCP сервер
-
Proxy DNS сервер
-
Управление через SNMP и Web-интерфейс
-
-
WAN
-
Статический и динамический IP-адрес
-
PPP over Ethernet
-
Unnumbered PPPoE
-
Multi-session PPPoE
-
-
Аппаратный брэндмауэр (FireWall)
-
NAT и SPI брэндмауэр
-
Class C One-to-Many NAT
-
Максимум 253 пользователя
-
Виртуальный сервер с 12 установками
-
Блокировка URL-ов
-
Фильтрация пакетов с 8 настройками
-
Ведение лога атак хакеров
-
Пропускная способность при доступе по FTP - 80 Мбит/с.
-
-
VPN
-
Сквозной VPN PPTP, L2PT и IPSec
-
VPN клиент и сервер: PPTP, L2TP и IPSec
-
Аутентификация PAP, CHAP, MS-CHAP (PPTP, L2TP); MD-5, SHA1 (IPSec)
-
Шифрование DES, 3DES и AES
-
Режим инкапсуляции: Tunnel and Transport Protocol, ключи AH и ESP IKE, ручной ввод ключа.
-
Максимальное количество туннелей - 40
-
Пропускная способность 3DES - 20 Мбит/c
-
-
Питание - внешний БП 110-220В, 50/60 Гц
Повышение безопасности с помощью DMZ
Практически на любом предприятии или в небольшой организации есть ресурсы, которые должны быть доступны из внешней сети и ресурсы, доступ к которым извне недопустим. Общедоступные ресурсы могут отказаться работать через брэндмауэры, и таким приложениям, как сервер видеоконференций, почтовый сервер или web-сервер приходится давать открытый доступ в глобальную сеть. В случае, если подобный сервер находится в основной локальной сети, его взлом влечёт за собой получение доступа к машинам, расположенным во всей внутренней сети. Поэтому для обеспечения дополнительной безопасности для общедоступных серверов создаётся отдельная зона, DMZ (Demilitarized Zone). В этой зоне изолируются компьютеры, имеющие прямое соединение с интернетом от компьютеров внутренней сети. Выглядит это так, словно компьютеры в DMZ находятся до брэндмауэра. Для использования зоны DMZ необходимо общедоступные компьютеры подключать к маршрутизатору, имеющему DMZ порт.
Выделение общедоступных компьютеров в отдельную зону имеет ещё одно преимущество - экономия внутрисетевого траффика. Но случается, что общедоступный компьютер должен получить доступ, например, к базе данных, располагающейся на сервере внутренней сети. В этом случае администратор может в настройках роутера указать ограничения связи между внутренней сетью и DMZ зоной на основе запрашиваемых портов, IP-адресов и т.д.
Для защиты внутренней сети используется аппаратный межсетевой экран с проверкой содержимого пакетов данных, SPI (Stateful Packet Inspection). Он является наиболее надёжным средством защиты компьютеров компании от атак извне, так как позволяет избежать проникновения в вашу сеть пакетов, содержащих вредоносные коды.
Фильтрация доменов - обычная функция для роутера, снабжённого брэндмауэром, в модели FBR-1411TX позволяет вести лог доступа к избранным ресурсам. Например, вы можете запретить в настройках какой-нибудь сайт вроде ebay.com и роутер будет записывать, с каких компьютеров в вашей сети пытались выйти на этот сайт. Удобно, чтобы устраивать нагоняй в конце рабочей недели. Так же вы можете блокировать целый ряд URL-ов по ключевому слову. Например, все адреса, содержащие слова "sex", "erotica" и "mp3".
Внешний вид Level One FBR-1411TX
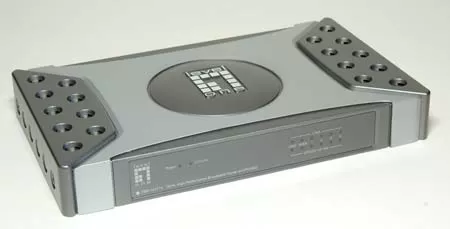
VPN-роутер Level One FBR-1411TX выполнен в том же форм-факторе, что и большинство сетевого оборудования для офисов от этой немецкой компании. Красивый дизайн, стандартные размеры и прямоугольная форма легко позволят установить друг на друга несколько роутеров, коммутатор и, скажем, точку доступа.
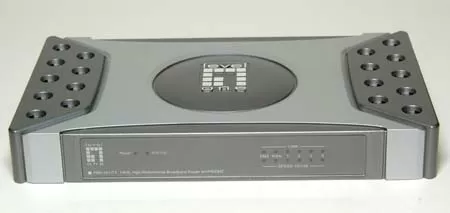
На лицевой панели, спереди, установлены индикаторы соединения и активности на каждый из портов, в том числе на WAN и на DMZ, а так же индикатор питания и статуса маршрутизатора.
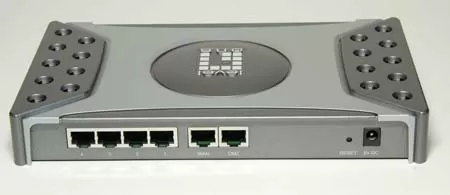
С обратной стороны в ряд установлены четыре RJ45 порта для внутренней сети, WAN порт для подсоединения к локальной сети (ADSL модему или другому роутеру) и DMZ порт. Каждый из портов может использоваться для соединения с коммутатором или другим роутером для агрегатирования устройств, так как поддерживает Auto MDI/MDIX. Питается маршрутизатор от внешнего БП, подключаемого в гнездо с правой стороны корпуса.
Конфигурация
Настройка маршрутизатора осуществляется через удобный Web-интерфейс с любого браузера, совместимого с Internet Explorer.
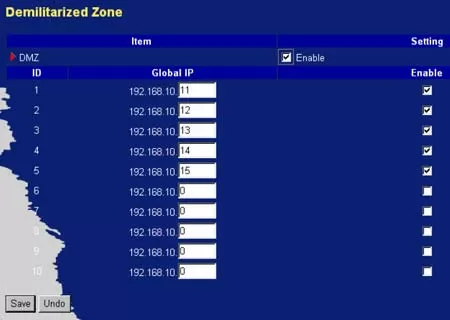
В маршрутизаторе предусмотрен мастер настройки, который поможет быстро установить основные параметры устройства для обеспечения работы сети "здесь и сейчас". Более углублённо настроить правила маршрутизации, ограничения по доступу, запись логов, внутренний MAC-адрес, установки серверов и т.д, администратор сможет, руководствуясь электронным мануалом, в котором каждый пункт конфигурации рассматривается на понятных примерах.
Заключение
VNP маршрутизатор Level One FBR-1411TX - явный пример того, как одно устройство может обеспечить работу небольшой офисной сети, с выделением безопасных VPN каналов для связи с партнёрами, обеспечения свободного доступа к онлайн-ресурсам для клиентов и защиты внутренней сети от недоброжелателей с помощью встроенного брэндмауэра. Развитие технологий производства приводит к тому, что сегодня FBR-1411TX стоит всего около 115$. Для небольшого интернет-магазина, или офиса частного предпринимателя это не много, а безопасная, хорошо настроенная сеть, без лишних ограничений, но защищённая от недоброжелателей, стоит ничуть не меньше, чем конфиденциальная информация, хранящаяся в этой сети.
Мы благодарим компанию "SVEGA Computer", официального дистрибьютора Level One в России за предоставленное оборудование.
Михаил Дегтярёв (aka LIKE OFF)
24/01.2006